
Ledger Nano X е портфейл за криптовалути от компанията Ledger. Tой е наследник на популярния Ledger Nano S, от който са продадени над 1.3 милиона бройки.
Nano X е с подобна функционалност и работи аналогично, но има някои съществени подобрения. Прочети повече за предшественика му – Ledger Nano S.
Принципът на хардуерните портфейли е, че те съхраняват частните ни ключове за достъп до криптовалутите ни и обикновено наподобяват нещо като USB флашка. Съответно ни трябва и друго устройство, към което да ги свържем и от където да ги управляваме.
Обикновено те се свързват с кабел към компютър, а управлението става чрез специален софтуер, в случая – Ledger Live, който сваляме единствено от официалния сайт на Ledger.
Последно поколение хардуерен портфейл
Най-интересното при Ledger Nano X е, че той притежава Bluetooth®, което го прави много по-мобилен от другите портфейли, защото вече може да се свързва и управлява не само от компютър, ами и с телефон или таблет посредством Bluetooth връзката.
Предшественикът Nano S можеше да работи само с Android (посредством On-the-Go / OTG кабел), защото iPhone има ограничения и не може да комуникира с други устройства, които са свързани с кабел. Новият модел обаче променя това и вече може да работи и с iPhone устройства.

Цялата комуникация, която се осъществява чрез Bluetooth, е криптирана, за да защити от всякакви евентуални заплахи.
Благодарение на безжичната връзка вече можем да използваме Ledger Nano X и за разплащания с приятели или за плащане в търговски обекти, защото работейки с Bluetooth и различни телефони, одобряването на транзакции може да става навсякъде, много по-бързо и лесно.
По-голям екран и променени бутони
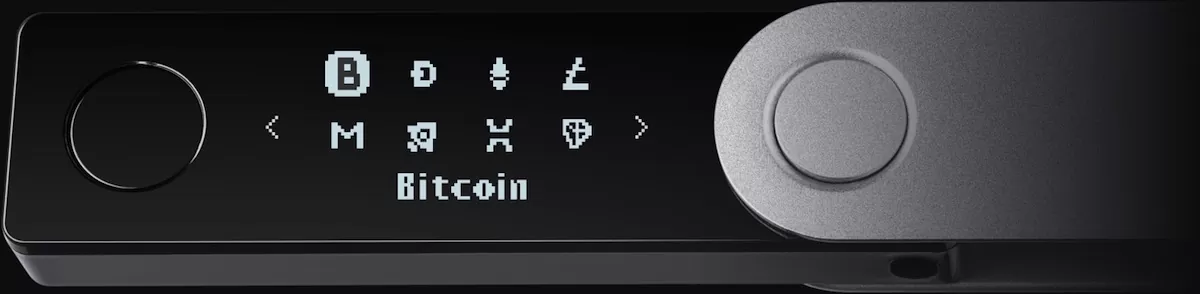
Портфейлът за криптовалути вече е с по-голям дисплей и подобрена навигация. На екрана ще могат да се събират повече символи (и ще е нужно по-малко скролиране), а самата навигация ще се осъществява по-лесно защото 2-та бутона от горната страна на портфейла вече са преместени и се намират на лицевата част, като са по-големи и по-лесни за натискане.
Сигурност
Ledger Nano X предлага изключително висока сигурност – частните ключове се съхраняват в сертифицирания (CC EAL5+), защитен и изолиран чип, като същият се използва и в други приложения, имащи нужда от висока защита като кредитни карти и паспорти.
Повече памет
За разлика от Nano S, които беше с много ограничена памет и събираше само 4-6 приложения в един и същи момент, новият Ledger Nano X може да събере до 100 приложения едновременно. Така вече няма да има нужда да изтриваме приложение, за да освободим място и да сложим друго на негово място.
USB Type-C порт
USB портът на устройството е Type-C, който се налага като стандарт последните години. Той е по-устойчив и при него не е нужно да въртим кабела, докато уцелим правилната позиция, защото е еднакъв и от двете страни.
Поддържани криптовалути
Ledger Nano X поддържа същите криптовалути, както и предишната му версия – Ledger Nano S. Някои от тях са Bitcoin, Ethereum, Litecoin, Stellar, IOTA, Nano, Zcash, XRP, Dash, NEO, Bitcoin Cash и много други.
Подробен списък с всички поддържани валути и необходимите програми или уеб портфейли за тях, може да се види в сайта на Ledger.
Конфигуриране
В статията за Ledger Nano S има подробна информация за конфигурирането на портфейла, за инсталирането на различни приложения върху него и за това как да работим с различните криптовалути, затова няма да ги разглеждаме и тук, тъй като всичко е аналогично.
Ще отбележа само, че при първото стартиране и използване на портфейла, той ще генерира 12 или 24 думи, които са т.н. тайна фраза за възстановяване или seed phrase. Тази фраза генерира частните ни ключове и съответно осигурява абсолютен достъп до средствата ни.
Ако изтрием съдържанието на портфейла (например ако въведем 3 грешни ПИН-а), ще можем да възстановим достъпа до средствата ни като ги въведем отново тайната фраза същия или в друг портфейл.
Ако загубим хардуерния си портфейл или той се повреди, можем да използваме тази фраза от думи за възстановяване, за да получим достъп до активите ни чрез въвеждане на фразата в нов портфейл. Ledger не знае тези думи, тъй като те са генерирани от самото устройство и съответно никой няма да може да ни помогне ако не сме записали думите и изгубим портфейла си.
Ако някой има достъп до тайната ни фраза за възстановяване (от 12-24 думи), той реално има достъп и до средствата ни, затова е изключително важно да не споделяме фразата с никой, по никакъв начин.
Никога не трябва да записваме думите на телефон, компютър, да ги принтираме, да ги изпращаме по мейл или да правим снимка на тях – всяко едно от тези действия би компрометирало защитата, която хардуерният портфейл ни предлага.

Съдържание на опаковката
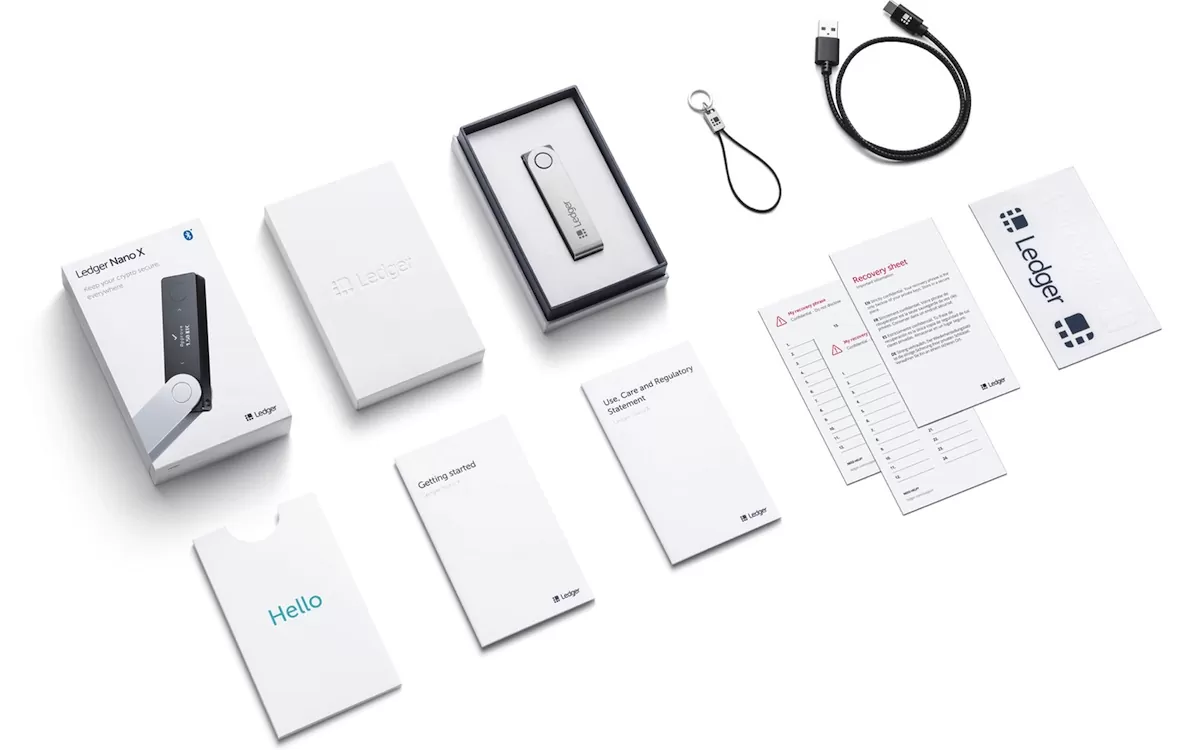
Комплектът съдържа:
- 1 хардуерен портфейл за криптовалути Ledger Nano X
- 1 USB -> USB Type-C кабел
- 1 кратко упътване
- 3 празни листа за записване на 24-те думи за възстановяване
- 1 каишка за ключодържател
Ledger Nano X е на цена от 299 лева с доставка и ДДС от официалния сайт на Ledger.
През 2020 година компанията Ledger SAS претърпя изтичане на данни и личната информация на хиляди клиенти изтече в интернет пространството, включително имена, телефони и адрес на доставката.
Средствата, съхранени в самия портфейл Ledger Nano по никакъв начин не бяха засегнати и застрашени, но заради небрежността на Ledger SAS като компания и заради начина, по който реагираха, вече препоръчвам швейцарския хардуерен портфейл BitBox02 като най-добрият и сигурен метод за съхранение на крипто.
За да минимизирате опасността от бъдещи изтичания на лични данни, препоръчвам при поръчка на който и да е портфейл, да не посочвате личния си адрес за доставка, а например офис или пощенски клон и ако е възможно да използвате временен или служебен телефон за поръчката.
Сканирай или кликни върху QR кода и стани част от групата ни:

Ако искаш да инвестираш или спестяваш в биткойн, но не знаеш как, регистрирай се в Altcoins.bg – това е известен български сайт, от който можеш безопасно да закупиш биткойн на най-добрата цена в България.
По време на покупката, сайтът ще те попита за публичен адрес, към който да изпрати биткойните след плащането. За целта можеш да си свалиш който и да е биткойн портфейл на телефона – напр. Muun и да вземеш адреса от бутона Receive.
Повече информация за биткойн, инвестицията в него, за портфейлите и за крипто измамниците, има в следната статия:

Поправете ме ако греша, но доколкото разбирам хардуерния портфейл при всеки factory reset генерира нова тайна фраза от 24 думи, тоест изцяло създава нов портфейл и всичко това е офгрид само благодарение на математически алгоритъм… Под офгрид имам предвид без да се синхронизира никъде, че съществува този портфейл докато не дойде момент да се направи превод на крипто актив в някой от адресите му и тогава адреса влиза в така наречената „счетоводна книга“ блокчейна и се записва като съществуващ и че в него има N на брой средства.
Предполагам комбинациите са голямо число, което дори не можем да си представим, но възможно ли е все пак някога и някъде друго устройство да генерира същите тези думи и реално да съвпадне портфейла с този, който притежавам аз. Предполагам математически това би било нищожно почти невъзможна да се случи ситуация, но тъй като цялата мрежа разчита на устройства офгрид да генерират тези комбинации, значи все пак има N на брой комбинации колкото и да са те и особено ако се генерират на случаен принцип, а не с последователност от-до брой зададена от завода, значи не е невъзможно в даден момент да се случи съвпадение?
И още един въпрос различен от тази тема – кои операции крият най-висок риск при работа с крипто активи. Разбирам, че да защитим активите си с хардуерен портфейл или да оперираме с тях с него е сигурно, но все някога трябва да ги прехвърлим в друга сметка на криптоборса или крипто обменно бюро ако искаме да обменим за друга валута или да търгуваме, или да заключим на депозит за да получаваме лихва за период от време(тук изключвам децентрализирани обменни платформи като uniswap, при който май оперираме директно с наша сметка при обмен на валути). Не видях подобна статия, но ще се радвам ако имате нещо и по тази тема. Например може ли средствата ни да не напускат нашия си портфейл и да са стейкнати като депозит за определено време и да се трупат лихви? Или ако борсите са толкова рискови и не е хубаво да държим в тях средства все пак в някакъв момент трябва да прехвърлим средства и да оперираме с тях. Ако са големи суми каква е разликата дали сумите ни са стояли там дълго или изтеглим късата клечка да са за кратко, но в неправилния момент, когато към борсата има атака?
Всичко, което сте написали е така. Но макар и да има теоритична възможност да се генерира 2 пъти един и същи портфейл, то на практика това не може да се случи.
Броят думи, които участват във фразата за възстановяване, са 2048. При 24 случайни думи, това значи 2^256 възможни комбинации. Казано по друг начин това са 115 792 089 237 316 195 423 570 985 008 687 907 853 269 984 665 640 564 039 457 584 007 913 129 639 936 възможни комбинации от 24 думи.
Ако все пак мислите, че 2^256 не е много, то броят на атомите в цялата планета Земя, се изчисляват на около 2^166, т.е. невъобразимо по-малко.
Най-големите рискове, които ми идват на ум в момента са:
Не мисля, че има начин хем да стейкваме определена криптовалута, хем тя да седи на наш адрес, но не съм проучвал всички валути и техните особености.
Няколко въпроса. Как точно се изписва тайната ни фраза за възстановяване от Ledger Nano X/S? На монитора на компютъра или на самото екранче на устройството? (ако е второто доста неудобно ми изглежда, особено ако ги преобразува в графични символи, а не конкретни думи…)
Частните ключове могат ли да са достъпни поне за собствениците на устройството(тоест и тях да си ги запишем на хартиен носител примерно) или единственото, което имаме е тайната фраза, а частните ключове си остават кодирани в специалния чип в устройството?
Има ли защитен начин да се принтират тайните фрази в домашни условия или е напълно компрометиращо това действие поради неяснота дали нямаме вирус на машината или в мрежата?
Блутуут опцията на Ledger Nano X може ли да се изключва? Макар и за огромно удобство не е ли възможно това да е дупка в сигурността при сдвояване на други неоторизирани устройства?
В Ledger Live акаунта ни пазят ли се създадените публични адреси? Може ли да го ползваме за проверка какви са ни наличностите, а само когато искаме да правим транзакции и да изпращаме от сметките тогава да ползваме хардуерния портфейл?
Идеята на хардуерният портфейл е именно това – тайната фраза да е отделена от всякакви компютъри, телефони и други устройства, които по някакъв начин биха имали достъп до интернет. На теория бихме могли да използваме същата тайната фраза и на друг портфейл (например на мобилен телефон), но тогава също бихме загубили защитата от хардуерното устройство.
Накратко – НИКОГА не въвеждайте тайната фраза на нещо, което е различно от самия хардуерен портфейл, както и никога не правете снимки на тайната фраза. Единствено я запишете на лист хартия и я съхранявайте на най-сигурното място, за което се сетите.
Благодаря за вашата щедрост от знания, което прави Outsidia един прекрасен източник със систематизирани статии относно тази слабо позната материя и то на роден език!
Нещо продължава да не ми е ясно и може би си отиват нещата на цяла една статия или допълване на текуща, но споменахте: „На теория бихме могли да използваме същата тайната фраза и на друг портфейл (например на мобилен телефон)…“
Бихте ли дали повече информация относно тайната фраза от думи, самото устройство ли я генерира, къде после се пази? Ако се пази само на устройството, как после можем и на друго място/устройство да възстановим целия си портфейл от нея? Щом едно устройство като Ledger може да има множество валути и сметки реално тази фраза едва ли се пази криптирана в облак или в блокчейна на някоя от валутите като основна например BTC… А ако всяка една сметка се пази в нейния си блокчейн на съответната валута, то къде се пази общата информация на портфейли поддържащи множество валути?
Или ако я създава устройството то тогава щом споменахте определен софтуер значи има всеприет алгоритъм за криптиране, който тези фрази да носят информацията нужна после за разкриптиране отново на публичните адреси и съответните тайни ключове за тях?
Мога ли след 10 години само с една тайна фраза от думи(дори без хардуерен портфейл ако решим, че само пазим средства, а не боравим с тях) да си избера което и да е устройство, от която и да е марка и да си възстановя всички средства във всяка сметка и за всяка валута?
Отделно виждам, че различните хардуерни портфейли на различните марки поддържат различни крипто валути към момента и това още повече създава объркване дали е възможно. Благодаря предварително!
Първо можете да прегледате началото на статията за портфейлите за криптовалути – там съм обяснил няколко основни термини. Но конкретно на въпросите Ви:
Ако използваме фразата на друг портфейл, той също ще използва същия стандард за криптиране и генериране на ключове и адреси, затова той ще генерира и същите ключове и адреси, като ще започне от пореден номер 0, след това номер 1 и т.н.
Този стандард за генериране на ключове и адреси за определена валута единствено чрез притежание на фразата за възстановяване се нарича BIP-39 и можете да прочетете повече за него за биткойн тук. Можете и да видите как работи директно в тази страница, но не въвеждайте Ваши реални фрази за възстановяване в сайта, а генерирайте случайни такива от бутона generate само за тестване.
Надявам се това изяснява нещата. 🙂
Много благодаря! Надявам се, че си отговарям правилно след като изчетох препоръчаните източници от вас и на един възникнал въпрос:
Ако тайната фраза е начина, чрез който алгоритъм BIP-39 генерира ключове и адреси се запитах как знае за новите генерирани такива, но после погледнах линка на генератора по-внимателно и забелязах, че всъщност то генерира безброй много такива адреси в последователност като започва от 0 както споменахте и всеки път за тези думи са едни и същи генерираните стойности… Тоест реално ние може да сме създали да речем 5 такива адреса и да ползваме 5 и благодарение на тази фраза може да ги генерираме, а ако след време създадем 6-ти пак благодарение на нея ще знаем кой е 6-я или 106-тия ако е необходимо. Нали правилно разбирам?
И все пак е малко абстрактно как успява да го прави за различни валути, тъй като генератора дава пример само за конкретна валута, но предполагам принципа е аналогичен? Цялата тази любознателност идва и от факта, че е хубаво човек да е наясно, кое как работи, за да е сигурен в бъдещето на една технология?
Опитвам се да си изясня дали може приемането в бъдеще на нови стандарти с нови алгоритми да спре да поддържа/валидира наличието на крипто активи ако те са прекалено стари. Тоест ако след много години в бъдещето внуче намери тайната фраза завещана от прадядо му дали няма да са се променили прекалено много протоколите и алгоритмите и този актив да е загубен безвъзратно или трябва периодично да се обновява прехвърля в нови портфейли и даже да се обменя и криптовалутата в по-новите и алтернативи. Знам, че едва ли има човек, който да каже смело бъдещето накъде ще върви, но чисто технически как е решен този проблем с дългосрочността на този актив.
Правилно разсъждавате върху генерирането на адреси. Може би по-точно би било само да се каже, че частните ключове биват генерирани от дадена фраза, а след това всеки един частен ключ генерира публичния адрес за него (по друг алгоритъм).
В дадения линк (с тестовия генератор на фрази, ключове и адреси) можете да изберете както bitcoin, така и някои други криптовалути и да видите примера и с тях. Няма нищо абстрактно, всичко се базира на определен алгоритъм за дадената валута, но обикновено са доста математически и не представляват интерес за повечето хора.
– Дори бих казах, че е абсолютно задължително, но всеки сам преценява колко иска да се образова на дадена тема. Но предвид, че тук говорим за пари, запознаването ни с технологията е доста по-важно от това да знаем как работи интернет например или мобилният ни телефон.
– Според мен това е малко вероятно, защото сегашните стандарти са с отворен код, както и много от използваните портфейли. Т.е. дори и в бъдеще да има нов стандарт, винаги ще можем да проверим какъв е бил предишният. Ако сега използваме фразата с 24-думи за генериране на частни ключове и публични адреси, а след 50 години използваме някакъв друг алгоритъм, дори и тогава би трябвало да можем да намерим кода за сайта, който Ви изпратих, и да генерираме отново търсените тайни ключове.
В допълнение едно от основните неща при ъпдейтите на биткойн мрежата е да има обратна съвместимост (т.н. backward compatibility), т.е. новата версия да не нарушава работата на старата. Специално при биткойн, първите адреси започваха с
1..., след това имаше ъпдейт и започваха с3..., а сега най-новите адреси започват сbc1.... Но дори и да използваме най-новия формат, все още можем да изпращаме биткойни към старите адреси. Естествено, можем да очакваме подобна поддръжка само от най-сериозните проекти, за които работят най-много хора и при които има най-много заинтересовани мрежата да работи безпрепятствано.Но при всички положения е хубаво от време на време да проверяваме какво се случва в технологично отношение ако сме решили да инвестираме дългосрочно. Както е хубаво да проверяваме и какво се случва с дадена компания ако сме решили да инвестираме в нейни акции. Или да следим какво се случва с пенсионния ни фонд, ако имаме такъв. 🙂
Мога да дам още един пример. В момента нито един портфейл не предоставя частните ключове на потребителя по подразбиране и всички работят с фраза за възстановяване от 12-24 думи. Но въпреки това, има много портфейли (напр. Blue Wallet), в които можете да въведете стар частен ключ за биткойн (който е генериран от стар портфейл още от преди 2013 г.) и да си възстановите достъпа до средствата от тогава.
Несъмнено ще има множество ъпдейти и промени, но лично аз не вярвам умишлено да се направи така, че хората да загубят достъп до средствата си, особено при биткойн. В крайна сметка всеки работи за по-голяма приемственост, не за ограничаване на потребителите.
Nano X е в пъти по-удобен от предишния модел, препоръчвам го с две ръце!!
Така е, Ledger Nano X определено прави нещата доста по-лесни. Особено ако човек използва iPhone.